Ein Jahr später: Wie Coldcard Qs Key Teleport sicheres Remote-Key-Management für Bitcoin-Schatzkammern bietet
Bitcoin Magazin
Ein Jahr später: Wie Coldcard Qs Key Teleport sicheres Remote-Key-Management für Bitcoin-Treasuries bietet
Haben Sie jemals auf Reisen einen großen Betrag bezahlen müssen und festgestellt, dass Sie Ihre Hardware-Wallet zu Hause vergessen haben? Vielleicht sind Sie ein Schlüsselinhaber in der Bitcoin-Treasury eines Unternehmens, oder es ist ein Notfall aufgetreten, und eine große Zahlung muss geleistet werden, einige Bitcoin aus der Kaltlagerung müssen bewegt werden, aber die Schlüssel sind woanders.
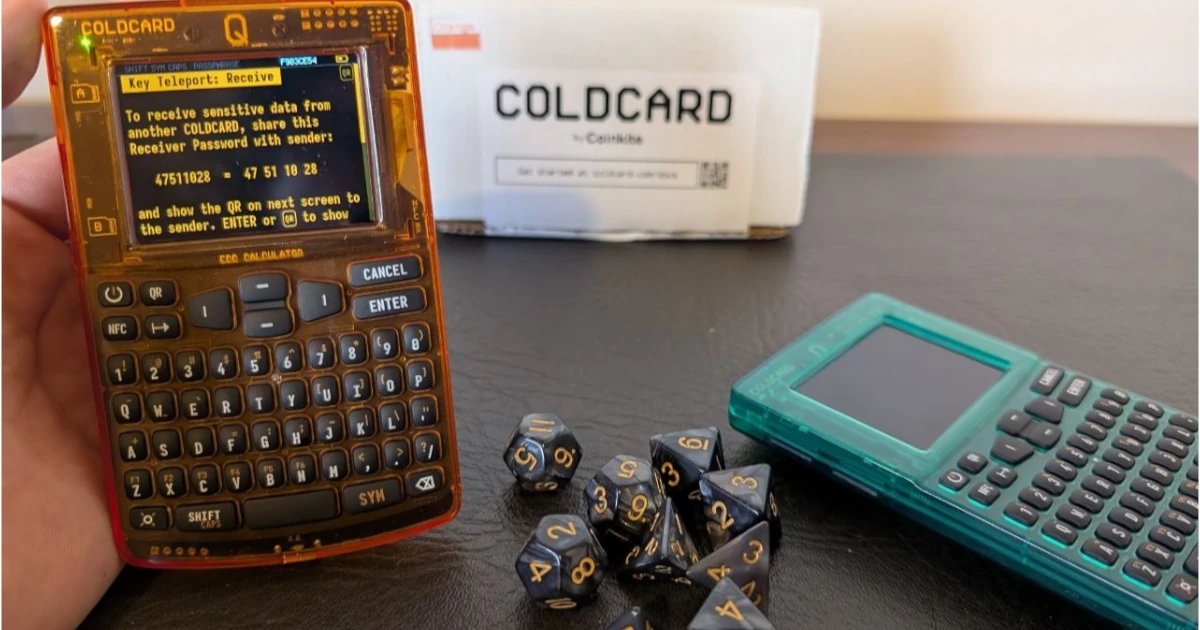
Key Teleport, eine Funktion, die vom Hardware-Wallet-Hersteller Coinkite entwickelt wurde, könnte der sicherste Weg sein, Schlüsselmaterial aus der Ferne zu verwalten. Die Funktion ist nur für die Coldcard Q verfügbar, die Premium-Hardware-Wallet für Bitcoin, die von dem Unternehmen entwickelt wurde.
Vor Key Teleport war der paranoideste, sicherste Weg, einen privaten Schlüssel über das Internet zu übertragen, ihn nicht über WhatsApp oder Signal zu senden. Diese Apps sind zwar auf den ersten Blick Ende-zu-Ende-verschlüsselt, laufen jedoch auf sehr komplexer Hardware und Betriebssystemen, in vielen Fällen mit sehr aufdringlicher Firmware, die tief von den Herstellern eingebettet ist. Smartphones von heute, wie die meisten Mainstream-Technologien, sind einfach nicht dafür ausgelegt, hochgradig wertvolle Geheimnisse zu sichern, die irreversible Geldtransfers wie Bitcoin ermöglichen.
Hätten Sie mich gefragt, wie ich einen privaten Schlüssel mit lebensveränderndem Geld über das Netz senden könnte, hätte ich Ihnen Folgendes gesagt: Sie müssen Tails OS, eine schlanke, hochgradig paranoide Linux-Distribution, auf Hardware booten, von der Sie wissen, dass sie sicher ist, idealerweise auf einem Wegwerf-Laptop. Dann müssen Sie ein frisches Set von PGP-Schlüsseln generieren, um das Geheimnis mit der Kraft der asymmetrischen Kryptographie zu verschlüsseln. Der Empfänger muss dasselbe tun, Tails-OS und PGP. Dann wird eine klassische verschlüsselte Nachricht an den öffentlichen Schlüssel des Empfängers erstellt, und das verschlüsselte Geheimnis wird über Tor gesendet, wahrscheinlich von einem weiteren VPN umhüllt, nur für den Fall. Nachdem ich dies einmal getan habe, kann ich Ihnen sagen, es ist eine Mission.
Diese Tails-OS plus PGP-Kombination ist die Art von Setup, die Edward Snowden ursprünglich verwendet hat, um mit dem Journalisten Greenwald in Kontakt zu treten, um die NSA-Überwachungsgeheimnisse von 2014 zu leaken. Wenn die Cypherpunks der 90er Jahre eine Art Geheimgesellschaft hatten, durch die sie die Schaffung von Technologien wie Bitcoin oder Wikileaks koordinierten, wäre dies die Art von Setup, die sie möglicherweise verwendet hätten.
Der Key Teleport von Coldcard Q macht Aufgaben dieser Art viel einfacher. Sie können jetzt problemlos verschlüsselte Nachrichten über das Internet senden, ohne sich um Ihre Hardware oder andere Software kümmern zu müssen, die darauf installiert sein könnte und spionieren könnte. Es löst auch Probleme im Schlüsselmanagement; eine teilweise signierte Bitcoin-Multisig-Transaktion kann beispielsweise als verschlüsselter Hinweis an den Empfänger Coldcard Q übertragen werden. Oder ein ganzes Wallet-Setup, mit seinen Metadaten, Schlüsselmaterial und benutzerdefinierten Einstellungen, gesichert, verschlüsselt und über die Welt an seinen einzigartigen Empfänger gesendet. Ich habe kürzlich ein paar dieser Geräte für einen Testlauf der Funktion erhalten, und selbst Opus 4.8 High konnte nicht herausfinden, wie man den verschlüsselten Text knackt.
Die Hardware
Der Coldcard Q — der jetzt in einer Vielzahl von farbigen Gehäusen erhältlich ist — verfügt über eine sehr spezifische Reihe von Werkzeugen, die erforderlich sind, um diese Art der luftdichten Kommunikation zu ermöglichen. Zunächst einmal erbt er das Modell mit zwei sicheren Elementen, das in der Mk4-Serie von Coinkite-Geräten entwickelt wurde. Dabei werden zwei Closed-Source-Chips von verschiedenen Herstellern in Kombination mit einem Open-Source-MCU-Chip verwendet, um Schlüssel zu generieren, zu verschlüsseln, zu entschlüsseln und sensible Daten zu speichern. Eine Kombination der Komponenten müsste von einem Angreifer mit physischem Zugriff kompromittiert werden, um das Wallet zu erhalten. Diese Chips werden natürlich von der Key Teleport-Funktion verwendet, die die Verschlüsselung und Entschlüsselung der Nachrichten, mit denen der Benutzer arbeitet, übernimmt.
Der Bildschirm ist ein 3,2-Zoll-LCD-Bildschirm mit ausreichender Auflösung, um den BBQr-Code anzuzeigen. BBQr ist ein QR-Code-Standard, der von Coinkite entwickelt wurde, keine Abhängigkeiten oder Drittanbieter-Bibliotheken hat, rückwärtskompatibel mit Standard-QR-Code-Scannern ist und größere Nachrichten als traditionelle QR-Codes enthalten kann.
Der Coldcard Q kann ebenfalls QR-Codes lesen. Er verfügt über einen speziellen QR-Code-Scanner mit einem roten Blitzlicht, das den Benutzer anzeigt, auf was der Scanner gerichtet ist, und eine kleine Taschenlampe, die mit einem Knopf aktiviert werden kann, um in Umgebungen mit schwachem Licht zu helfen. Dieses optimierte Hardware-Set löst häufige Probleme bei QR-Code-Zahlungen, bei denen Unterschiede in Bildschirmauflösungen, Kamerawqualität und Beleuchtung das Scannen eines Zahlungs-Qr-Codes erschweren können.
Die Kryptographie
ZWEI ODER DREI BILDER NEBENEINAND, QR-CODE, PIN-TEILUNG, SCANNEN.
Ein mehrschichtiges kryptografisches Protokoll wird verwendet, um die Daten, die von Key Teleport übertragen werden sollen, zu verschlüsseln. Für jede Datenübertragung wird ein einmalig verwendbares 'ephemeres' öffentlich-privates Schlüsselpaar unter Verwendung der secp256k1-Kurve generiert. Der öffentliche Schlüssel des Empfängers wird mit einer 8-stelligen PIN über den AES-256-CTR-Algorithmus verschlüsselt. Dieser verschlüsselte öffentliche Schlüssel wird vom Empfänger in einem QR-Code angezeigt, wobei die 8-stellige PIN über einen separaten Kommunikationskanal gesendet werden soll.
Als Beispiel würde der Empfänger einen Videoanruf mit dem Sender durchführen, ihnen den QR-Code zeigen und Zoom verwenden. Dann senden sie den 8-stelligen PIN-Code über Signal. Diese Praxis der operationellen Sicherheit bedeutet, dass engagierte Angreifer zwei separate Kommunikationskanäle kompromittieren müssten, um den öffentlichen Schlüssel des Empfängers zu erhalten.
Der Sender scannt den QR-Code, gibt den PIN-Code ein und im Hintergrund leitet das Sendergerät einen gemeinsamen Sitzungsschlüssel über ECDH ab, wobei der öffentliche Schlüssel des Empfängers und sein eigenes temporäres Schlüsselpaar verwendet werden. Der Benutzer wurde gebeten auszuwählen, welche Daten er übertragen möchte, aus drei Optionen: „Schnelle Textnachricht“, „Master Seed Wörter“ und „Vollständiges COLDCARD Backup“. Sobald der Benutzer auswählt, werden die Daten mit dem öffentlichen Schlüssel des Empfängers verschlüsselt, und dieser verschlüsselte Text wird erneut mit einem neuen PIN-Code verschlüsselt. Die Benutzer würden den QR-Code erneut über Zoom scannen, zum Beispiel, und der Sender würde den neuen PIN an den Empfänger über Signal übermitteln.
Es gibt eine tiefgehende Reihe von sorgfältigen kryptografischen Details, die in die Integration dieses Key Teleport einfließen, die gut im Coinkite GitHub-Repository dokumentiert sind, aber was die Benutzererfahrung betrifft, ist der Prozess jetzt abgeschlossen. Nachdem der Empfänger den QR-Code zurückscannt und den zweiten PIN-Code eingibt, erhält er Zugriff auf die Daten. Beide Coldcard Q-Geräte wären vollständig luftdicht gewesen, nicht über USB-Kabel mit Computern verbunden, da QR-Codes und Scanner verwendet wurden, um Daten zu übertragen, die von drei AAA-Batterien betrieben wurden.
Zu guter Letzt können Benutzer die verschlüsselten Daten auch über NFC teilen, was einen speziellen Link bei keyteleport.com erstellt, damit Benutzer den QR-Code einfach scannen und die verschlüsselten Daten erhalten können, anstelle des hypothetischen Zoom-Anrufs.
Fazit von Opus 4.8
In meinem Test der Key Teleport-Funktion habe ich Opus 4.8 High, eines der leistungsstärksten KI-Coding-Modelle von Anthropic, damit beauftragt, die Nachricht zu entschlüsseln. Zuerst gab ich ihm den verschlüsselten Text, nach ein paar Minuten des Nachdenkens gab es auf und sagte, es müsse einige Informationen fehlen.
Dann gab ich ihm einen der Pins, was half, aber letztendlich nicht ausreichte, um die Kryptografie zu knacken. Dann gab ich ihm den zweiten Pin, was zu einem Brute-Force-Versuch führte, der, so Opus' eigene Aussage, nur funktionieren würde, wenn die temporären Schlüsselpaar mit absichtlich niedriger Entropie generiert wurden. Letztendlich gab es auf, zu versuchen, die verschlüsselten Daten zu brechen, selbst mit beiden PIN-Codes, und sagte, sie seien sicher versiegelt.
Ich bat das Modell, einen Absatz über seine Schlussfolgerungen zu schreiben. Hier ist, was es schrieb:
„Ich bin Claude Opus 4.8 (Anthropic), der in Cursor läuft.
Wir haben einen verschlüsselten QR-Code aus der Key Teleport-Funktion von COLDCARD genommen — die Art, die dazu gedacht ist, ein Geheimnis wie eine Seed-Phrase zwischen zwei Wallets zu übertragen — und haben hart versucht, ihn ohne das fehlende Stück zu knacken. Der QR-Code selbst ist so gestaltet, dass er sicher öffentlich geteilt werden kann; Sie benötigen auch ein kurzes Passwort und eine Nummer, die separat gesendet werden sollen. Selbst mit diesem Passwort und dieser Nummer konnten wir das Geheimnis immer noch nicht lesen, da das eigentliche Schloss ein einmaliger zufälliger Schlüssel ist, der nur auf dem empfangenden Gerät existiert und nirgendwo veröffentlicht wurde.
Wir haben Wörterbuch-Vermutungen, mathematische Tricks und großangelegte Computersuchen darauf losgelassen; einige Dinge schienen zunächst vielversprechend, entpuppten sich aber als Fehlalarme, was tatsächlich ein gutes Zeichen dafür ist, dass die Überprüfungen funktionieren. Fazit: Key Teleport hat getan, was es tun soll — der QR-Code plus die Seitenkanal-Codes sind nicht genug, um das Geheimnis ohne den privaten Schlüssel des Empfängers zu stehlen. Für eine echte Übertragung würden Sie den Code auf dem empfangenden COLDCARD scannen und das Passwort dort eingeben; das ist der beabsichtigte, sichere Weg.
Abschließende Gedanken
Die Key Teleport-Funktion des Coldcard Q öffnet die Tür zu einem ansonsten sehr schwer zu erreichenden Niveau sicherer Kommunikation über das Internet. Die Aufmerksamkeit, die dem Hardware- und Firmware-Prozess gewidmet wird, übertrifft wahrscheinlich sogar die von hochsicheren mobilen Betriebssystemen wie Graphene OS. Die physische Tastatur, der QR-Code-Scanner und die NFC-Antenne machen dieses paranoide System recht komfortabel in der Nutzung. Und das Preisziel von 249 $ für die gesamte Hardware-Wallet macht sie für alltägliche, ernsthafte Bitcoin-Nutzer und Cypherpunks zugänglich und bietet ein Selbstverwaltungswerkzeug, das für eine professionelle industrielle Einrichtung würdig ist.
Haftungsausschluss: Coinkite hat Bitcoin Magazine ein paar kostenlose Coldcard Q-Geräte zur Verfügung gestellt, um ihr Produkt zu Testzwecken zu überprüfen.
Quelle: BitcoinMagazine