The Vault startet eigene MPC-Bibliothek für die institutionelle Verwahrung
Barcelona, 17. September 2026. The Vault, die institutionelle Plattform für die Verwahrung digitaler Vermögenswerte, die in der Schweiz und der EU reguliert ist, hat eine eigene Bibliothek für Multi-Party Computation (MPC) eingeführt. Dabei handelt es sich um Kryptografie, die es getrennten Parteien ermöglicht, Anteile eines Signaturschlüssels zu halten, sodass ein vollständiger privater Schlüssel niemals auf einem Gerät oder Server existiert. Die Einführung folgt auf ein unabhängiges Sicherheitsaudit des Blockchain-Sicherheitsunternehmens Halborn. In seinem Abschlussbericht, der Anfang dieser Woche veröffentlicht wurde, bestätigte das Unternehmen, dass alle festgestellten Probleme behoben und überprüft wurden.
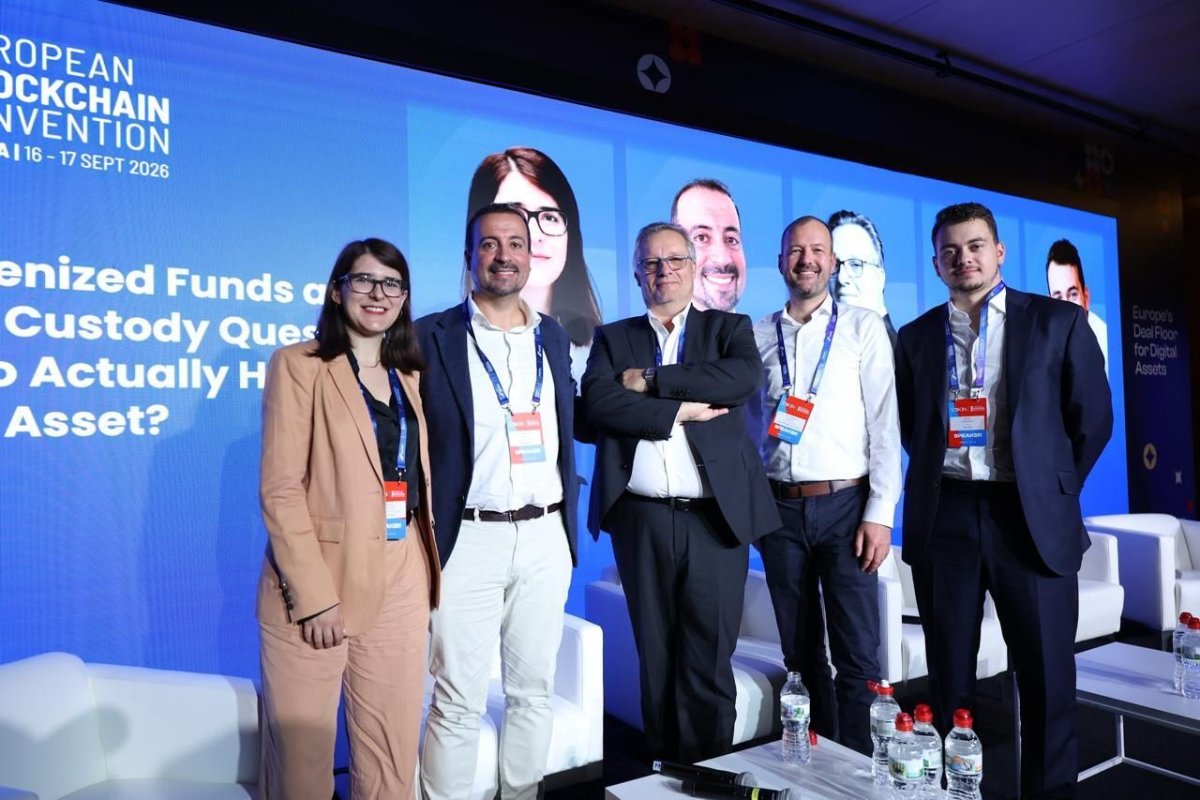
Artem Stopnevich, CEO von The Vault, stellte die Bibliothek auf der European Blockchain Convention in Barcelona vor. Er bezeichnete sie als die erste souveräne Kryptografiebibliothek für die institutionelle Verwahrung in Europa. Zuvor hatte Halborn ein unabhängiges Audit abgeschlossen.
Die Bibliothek setzt das Co-Signing-Modell von The Vault um, bei dem keine einzelne Partei – auch nicht The Vault selbst – eine Übertragung allein autorisieren kann. Die meisten Verwahrungsanbieter lizenzieren diese Komponente von einem externen Anbieter. Dadurch sind sie bei Sicherheitskorrekturen an dessen Veröffentlichungszyklus gebunden, ebenso an die von ihm unterstützten Kurven und Protokolle sowie an den Umfang der Offenlegung, den er im Rahmen der Due-Diligence-Prüfung zulässt.
The Vault entwickelt die Software intern – genau das meint das Unternehmen mit souveräner Kryptografie: Der Code, das Signaturprotokoll und der Veröffentlichungszeitplan liegen in der Hand der Plattform. Dadurch werden Fehlerbehebungen nach dem eigenen Zeitplan von The Vault bereitgestellt, Prüfer erhalten Einblick in die gesamte Codebasis und das Protokoll kann sich mit den Standards weiterentwickeln.
„Für ein Institut ist die Verwahrung eine Risikoentscheidung, die intern genehmigt werden muss. Dabei läuft alles auf eine einzige Frage hinaus: Wer kann Vermögenswerte bewegen und unter welchen Kontrollen?“, sagte Artem Stopnevich, CEO von The Vault, am Rande der European Blockchain Convention in Barcelona, wo er an einer Podiumsdiskussion über die Verwahrung tokenisierter Fonds teilnahm. „Wir sind der einzige in der EU regulierte Verwahrungsanbieter, der institutionelle MPC-Kryptografie aus eigener Entwicklung einsetzt. Wir haben entschieden, sie erst dann unseren Kunden anzubieten, wenn jemand außerhalb unseres Unternehmens sie auf Protokollebene auseinandergenommen hat. Genau das hat Halborn nun getan.“
Die Bibliothek implementiert verteilte Schlüsselerzeugung, Neuzuordnung, Aktualisierung und Wiederherstellung sowie ECDSA- und EdDSA-Signaturen mit Schwellwertverfahren. Hinzu kommen Primitive für Commitments, Oblivious Transfer und Zero-Knowledge-Beweise sowie der Transport, über den Protokollnachrichten zwischen den Unterzeichnern übertragen werden. Sie ist in Rust geschrieben, einer Systemprogrammiersprache, deren Compiler Speichersicherheit ohne Garbage Collector gewährleistet. Dieselbe Implementierung läuft auf den Servern von The Vault und in der mobilen Signieranwendung für iOS und Android, sodass das Audit eine einzige Codebasis abdeckt.
„Die Eigenschaften, die wir auf der Signatur-Ebene benötigen, sind jene, deren Einhaltung der Compiler für uns gewährleisten kann: kein Zugriff auf freigegebenen Speicher, keine Datenrennen zwischen den parallel ablaufenden Runden eines Protokolls und eine explizite Kontrolle darüber, wie Schlüsselmaterial im Speicher gehalten und gelöscht wird, sobald es nicht mehr benötigt wird“, sagte Yurii Derbasov, Chief Technology Officer bei The Vault. „Die Sprache macht ein Protokoll nicht automatisch korrekt, weshalb das Design selbst eine externe Prüfung dieser Tiefe erforderte.“
Halborns Prüfung umfasste 91 Dateien aus dem kryptografischen Kern, der Testsuite sowie den Signier-Apps für iOS und Android. Die während der Prüfung gemeldeten Befunde wurden im Verlauf des Engagements in der Codebasis behoben. Halborn überprüfte jede Behebung anhand des Commits, mit dem sie umgesetzt wurde, und bestätigte die abschließenden Punkte im August 2026.
„Es war eine Freude, gemeinsam mit The Vault an der Absicherung ihrer MPC-Verwahrung zu arbeiten. Sicherheit hatte für ihr Team eindeutig Priorität, und alle während des Engagements gemeldeten Befunde wurden behoben und überprüft. Bei der institutionellen Verwahrung gibt proprietäre Kryptografie Anbietern direkte Kontrolle über Sicherheitskorrekturen und Protokollaktualisierungen und ermöglicht es Prüfern, die vollständige Implementierung zu untersuchen, statt an einer Anbietergrenze haltzumachen. Das ist wichtig, wenn Kunden im Rahmen ihrer technischen Due Diligence prüfen, wer ihre Vermögenswerte bewegen kann“, sagte Gabi Urrutia, SVP Security & Field CISO bei Halborn.
Im Mitunterzeichnungsmodell verwahrt der Kunde einen Schlüsselanteil auf seinem eigenen Gerät. Der mobile Signer ist die Anwendung, über die dieser Anteil verwahrt und verwendet wird. Er ist als Zusatzoption zum SaaS-Verwahrungsprodukt von The Vault verfügbar.
Mit Blick auf die Zukunft beabsichtigt The Vault, die Rust-Bibliothek als Open Source zu veröffentlichen, damit die Kryptografie von allen untersucht werden kann. Das Kryptografie-Team arbeitet an zwei neuen Protokollen.
Das erste ist eine Threshold-Variante von ML-DSA,
Der vollständige Bericht ist institutionellen Kunden auf Anfrage verfügbar ([email protected]).
Über The Vault
The Vault ist eine in der Schweiz und der EU regulierte Infrastrukturplattform für digitale Vermögenswerte für institutionelle Kunden. Sie bedient die Treasury-Abteilungen von Unternehmen, Finanzinstitute, Family Offices und Zahlungsanbieter. Die Plattform deckt den gesamten Lebenszyklus ab – von der sicheren Verwahrung und Treasury-Operationen bis hin zur Backoffice-Verwaltung und Wallet-Infrastruktur – und basiert auf proprietärer Threshold-MPC-Kryptografie, die von einem internen Forschungsteam entwickelt wurde. Sie ist als SaaS- und On-Premise-Lösung verfügbar und verfügt über eine maßgeschneiderte modulare Architektur, die an die Anforderungen und Rahmenbedingungen jedes Unternehmens angepasst werden kann.
Quelle: BeInCrypto