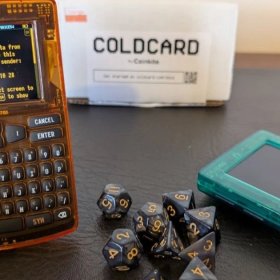
Coinkite, das kanadische Unternehmen hinter der Coldcard-Hardware-Wallet, hat die Nutzer gewarnt, dass Bitcoin-Fonds gefährdet sein könnten, wenn ihr Wallet-Seed auf bestimmten betroffenen Firmware-Versionen generiert wurde.
Das Unternehmen erklärte, dass das Problem jede Mk3-Firmware-Version seit Version 4.0.1 betrifft, die im März 2021 veröffentlicht wurde, und mit der gerätegenerierten Entropie zusammenhängt, die bei der Erstellung von Seeds verwendet wird.
Fonds weiterhin gefährdet
Seeds, die auf Mk4 und Mk5 vor Firmware-Version 5.6.0 und auf Q vor Version 1.5.0Q generiert wurden, sind ebenfalls betroffen, obwohl Coinkite sagte, dass die Auswirkungen auf diese Modelle weniger schwerwiegend, aber weiterhin ernst sind. Laut dem Unternehmen haben betroffene Seeds etwa 72 Bit Entropie anstelle der erwarteten 128 Bit. Laut dem Update sind TAPSIGNER, OPENDIME und SATSCARD nicht betroffen, da sie unterschiedliche Codebasen verwenden.
Coinkite forderte die Nutzer mit betroffenen Seeds auf, ihre Fonds auf einen neu generierten Seed auf einem nicht betroffenen Gerät zu migrieren. Das Unternehmen sagte, dass Mk4- und Mk5-Nutzer zuerst auf Firmware-Version 5.6.0 oder höher aktualisieren sollten, während Q-Nutzer Version 1.5.0Q oder höher installieren sollten, bevor sie einen Ersatz-Seed generieren.
Nutzern wurde auch geraten, den neuen Seed zu sichern und zu überprüfen, eine neue Empfangsadresse auf dem Gerät zu bestätigen und eine kleine Testtransaktion durchzuführen, bevor sie die verbleibenden Fonds übertragen. Wenn Mk3 die einzige verfügbare Option ist, wurde empfohlen, vorübergehend eine starke, einzigartige BIP-39-Passphrase zu verwenden und den Wallet-Fingerabdruck sowie die Empfangsadresse sorgfältig zu überprüfen.
Großangelegter Diebstahl
Die Warnung kam, nachdem am 30. Juli mehrere Berichte auftauchten, dass Bitcoin aus Coldcard-Wallets abgezogen wurde. Atlas21 berichtete, dass eine automatisierte Operation 500 Einzelunterschriftsadressen über vier aufeinanderfolgende Blöcke hinweg, von 960188 bis 960191, durchsuchte. Die Transaktionen bewegten 1.324 UTXOs mit insgesamt 594,5 BTC, was derzeit etwa 38 Millionen Dollar wert ist. Beweise deuteten auf schwache private Schlüssel hin, die bei der Erstellung der Wallets generiert wurden.
Keine Multisig- oder Taproot-Wallets gehörten zu den Opfern.
Der mediane Verlust betrug 0,41 BTC, während 110 Opfer mehr als einen Bitcoin verloren. Der größte Verlust betrug 29,9 Einheiten des Krypto-Assets, während die Operation etwa 0,044 Einheiten an Transaktionsgebühren kostete. Atlas21 sagte, die erste öffentliche Warnung kam von einem Opfer auf Reddit, das berichtete, dass ihre Coldcard im Jahr 2021 die 24-Wort-Seed-Phrase generiert hatte und dass der Seed niemals auf einem Computer eingegeben wurde.
Trotz des massiven Abzugs blieb der Preis von Bitcoin unbeeindruckt, da er weiterhin nahe 64.000 Dollar gehandelt wurde.
Quelle: CryptoPotato