Bitcoin Magazin
Coinkite’s Coldcard-Bug hat das Risiko von Single-Sig aufgedeckt. Multi-Vendor-Multisig ist die neue Basislinie für Bitcoin-Custody
Nach dem katastrophalen Entropie-Bug von Coldcard haben Befürworter der Selbstverwahrung und Experten begonnen, einen neuen Standard zu empfehlen: Multi-Vendor-Multisignatur-Wallets, ein Ansatz, der darauf abzielt, unter anderem die Abhängigkeit von einem einzelnen Hardware-Wallet-Hersteller zu minimieren.
Der Coldcard-Entropie-Bug, der seit mindestens 2021 unentdeckt blieb, hat den Befürwortern und Nutzern der Bitcoin-Selbstverwahrung eine harte Lektion erteilt. Egal wie legitim oder kompetent ein Wallet-Anbieter erscheinen mag, wie gut empfohlen und angesehen, ein schwerwiegender Bug kann möglich sein. Infolgedessen hinterfragen Bitcoin-Nutzer alte Empfehlungen und Annahmen, einschließlich vieler, die den 'Tod von Single Sig' erklären, der beliebten Selbstverwahrungsmethode, bei der die Generierung des privaten Schlüsselpaares einem einzigen Wallet anvertraut wird.
Das Bedrohungsmodell
Selbstverwahrung ist nach jedem Maßstab eine fortgeschrittene Praxis im Bitcoin. Befürworter empfehlen sie als Möglichkeit, Benutzerfonds vor Fehlverhalten von Börsen zu schützen, wie es in den Fällen von FTX und MtGox, unter vielen anderen, zu sehen war. Aber die jüngsten Ereignisse haben zu einer Neubewertung der Verwahrpraktiken geführt, wobei viele Bitcoin-Besitzer ihre Coins vorübergehend zu Börsen verschieben, während andere ihre Selbstverwahrungssysteme ganz aufrüsten oder ändern. Nick Neuman, CEO von Casa, behauptete, dass 233.000 Bitcoins als Reaktion auf den Coldcard-Hack in Sicherheit gebracht wurden.
Um zu verstehen, wann Selbstverwahrung sinnvoll ist und für wen, ist es wichtig, Ihr persönliches Bedrohungsmodell zu verstehen. Ein Bedrohungsmodell ist die sorgfältige Analyse von Bedrohungen für eine Person, um Sicherheitspraktiken und -strukturen im Voraus zu entwerfen.
Eine einfache Übung zum Bedrohungsmodell kann sein, einen Schritt zurückzutreten und über all die möglichen Dinge nachzudenken, die Sie über Selbstverwahrung beunruhigen, und diese auf eine Liste zu setzen. Denken Sie dann an all die Dinge, über die Befürworter die Benutzer warnen, und fügen Sie sie derselben Liste hinzu. Sortieren oder bewerten Sie als Nächstes die Elemente auf dieser Liste basierend darauf, welche am wahrscheinlichsten Ihnen passieren werden und welche im Allgemeinen am wahrscheinlichsten sind. Schließlich können Sie jedes Element in der Liste danach bewerten, wie katastrophal es wäre, wenn es eintreten würde; kann Ihr aktuelles Setup und Ihre Pläne die Realisierung dieser Bedrohung überstehen?
Zwei der wahrscheinlichsten Ursachen für den Verlust von Geldern in der Bitcoin-Selbstverwahrung sind Benutzerfehler im Zusammenhang mit Backups oder vergessenen Passwörtern und natürlich Diebstahl. Viele der Wallets, von denen angenommen wird, dass sie verlorene Bitcoins enthalten, die sich nicht bewegt haben, stammen von schlechten Backups privater Schlüssel in den frühen Tagen, was zu Datenverlust nach einem Computerfehler führte. Andere verwendeten einfach Passwörter, die zu schwierig zu knacken waren, und vergaßen sie dann, wodurch ihre privaten Schlüssel für immer verschlüsselt wurden.
Im Bereich Diebstahl rangieren schlechte Entropieangriffe wahrscheinlich unter den erfolgreichsten Angriffen auf die Selbstverwahrung bis heute, wobei Coldcard sich einer bedeutenden Liste anderer Wallets anschließt, die unter ähnlichen Fehlern gelitten haben, ob absichtlich oder nicht, wie Trust Wallet und viele weniger bekannte und möglicherweise bösartige mobile Wallets. In einigen Fällen haben gefälschte Wallets wie die iOS Sparrow Wallets einfach Benutzerfonds gestohlen, indem sie eine Kopie der vom Benutzer generierten privaten Schlüssel behielten und die Gelder nach der Einzahlung abräumten. In all diesen Beispielen ist ein überlegteres Benutzerverhalten, bevor man zufälliger Software sein Lebensersparnis anvertraut, die Lösung.
Sobald Benutzer ein klares Bedrohungsmodell haben und ein ausreichendes Verständnis der Technologie besitzen, wird das Entwerfen von Sicherheitspraktiken mehr zu einer Wissenschaft als zu einer Kunst. Und während jeder Einzelne spezifische Umstände berücksichtigen muss, haben sich einige Strukturen als die widerstandsfähigsten gegenüber den meisten Bedrohungen herauskristallisiert. Eine solche Praxis, die unter langfristigen Selbstverwahrungs-Bitcoin-Haltern weit empfohlen und angenommen wird, ist ein sorgfältig gestaltetes Multisig-Setup.
Multi-Vendor Multisig
Der Begriff „Multi-Vendor Multisig“ ist relativ neu im Bereich der Selbstverwahrung. Der Begriff „multisig“ ist jedoch im Jahr 2026 viral geworden, klar ausgelöst durch den Coldcard-Hack, bei dem über 100 Millionen Dollar an Bitcoin verloren gingen, hauptsächlich aus Einzel-Saat-Wallets. Die meisten Einzel-Saat Coldcard-Nutzer scheinen ihre privaten Schlüssel auf dem Gerät generiert zu haben, ohne eine zusätzliche Passphrase, zusätzliche Wörter, die benutzerdefinierte Entropie zu den privaten Schlüsseln hinzufügen, oder ohne zusätzliche Würfelwürfe, die dasselbe in einem anderen Format tun.
Die schwache Entropie der Coldcard-Firmware — der Nutzer keinen Grund hatte, ihr zu misstrauen, angesichts der starken Marke des Unternehmens — machte es wiederum einfach, die zugehörigen privaten Schlüssel zu erraten, mit ein wenig benutzerdefinierter Arbeit, die Hacker schließlich herausfanden.
Das daraus resultierende virale Interesse an multisig ist gerechtfertigt. Multisig Bitcoin-Wallets schützen Nutzer vor solchen Hardware-Herstellungsfehlern, indem sie es den Nutzern ermöglichen, eine Bitcoin-Adresse zu erstellen, die die Signatur von mehreren privaten Schlüsseln und damit mehreren Geräten erfordert, in dem, was als Bitcoin-Skript bekannt ist.
Bitcoin-Skripte sind eine Art von Verträgen, die die Ausgabebedingungen für eine Bitcoin-Brieftasche festlegen. Alle Bitcoin-Brieftaschen können als mit irgendeiner Art von Skript verbunden betrachtet werden, wobei das einfachste und beliebteste darin besteht, dass jeder, der eine gültige Transaktion signieren kann, alle oder beliebige Mittel darin ausgeben kann. Multisig-Skripte hingegen erfordern eine Schwelle von gültigen Signaturen aus verschiedenen Schlüssel-Paaren, um zu einem gültigen Abheben zu führen. Diese Skripte werden durch die Bitcoin-Konsensregeln durchgesetzt.
Die Theorie des Multi-Vendor-Multisig besagt, dass Benutzer sicherstellen sollten, dass jedes Schlüssel-Paar, das zur Erstellung eines Bitcoin-Multisig verwendet wird, von einem anderen Brieftaschenanbieter generiert wird.
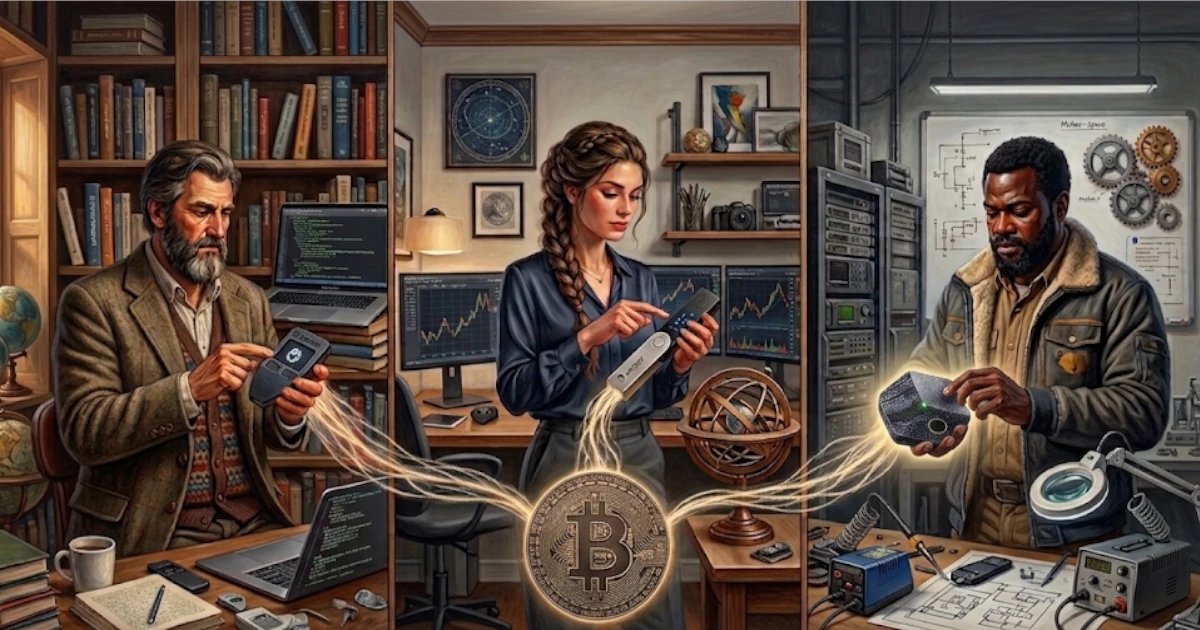
Ein Beispiel, das heute wahrscheinlich beliebt ist, könnte die Verwendung einer Trezor Safe 7 Hardware-Brieftasche mit einem Schlüssel, einem zweiten Schlüssel, der von einem Ledger Nano generiert wurde, und einem dritten Schlüssel, der von einem Multisig-Brieftaschenanbieter generiert wurde, der als Wiederherstellungsschlüssel betrachtet wird, sein. Ein Skript dieser Art würde erfordern, dass 2 gültige Signaturen aus den drei möglichen Signaturen in der Einrichtung vorliegen.
Durch die Verwendung von zwei verschiedenen Hardware-Brieftaschenanbietern minimiert der Benutzer das Vertrauen in einen einzelnen Brieftaschenanbieter und schützt sich so vor einem Entropieversagen wie dem, das bei Coldcard zu sehen war.
Andere Multisig-Setups können weitere Schlüssel hinzufügen, wobei eine 3-von-5-Schwelle ebenfalls häufig ist und ein Standardangebot einer multisig-spezialisierten Brieftasche wie Casa darstellt. An diesem Punkt beginnt die Terminologie, die üblicherweise verwendet und verstanden wird, um Bitcoin-Ausgabesoftware zu beschreiben, auseinanderzubrechen, und erfordert daher eine Klarstellung.
Wallets wie Casa sind Software-Schnittstellen, die es Benutzern ermöglichen, teilweise signierte Transaktionen aus verschiedenen privaten Schlüssel-Paaren zu kombinieren. In diesem Szenario wird es nützlicher, 'Hardware-Wallets' wie Trezor oder Ledger als 'Schlüssel-Signer' zu beschreiben, da kein einzelnes Schlüssel-Paar in der Gruppe genügend Schlüsselmaterial besitzt, um alle Bitcoins, die in der Multisig-Skriptadresse gehalten werden, auszugeben.
Casa ist also eine Multisig-Wallet, die es Ihnen ermöglicht, einen Schwellenwert von Hardware-Signern zu verwenden, um Bitcoin-Fonds zu sichern und zu senden. Grundsätzlich helfen sie Benutzern, mit Bitcoin-Skripten zu interagieren und konsensvalidierte Transaktionen einfach zu erstellen. Weitere Beispiele für solche Multisig-Wallet-Anbieter sind Nunchuck, Sparrow Desktop-Wallet und Unchained Capital.
In Fällen wie Casa und Unchained bietet der Wallet-Anbieter den Benutzern einen Wiederherstellungsschlüssel, der vom Unternehmen kontrolliert wird, was einige Benutzer als nützlich empfinden. Nunchuck und Sparrow hingegen sind darauf ausgelegt, den Benutzern in dieser Hinsicht volle Autonomie zu bieten, obwohl Nunchuck auch einen Premium-Wiederherstellungsschlüssel-bezogenen Plan anbietet.
Die Vorteile von Multivendor Multisig
Ein weiterer Vorteil eines Multisig-Wallets ist seine potenzielle Widerstandsfähigkeit gegen die berüchtigten Wrench-Angriffe. Länder wie Frankreich, die den Besitz von Bitcoin und Krypto als öffentliche Aufzeichnung im Rahmen von Steuererklärungen behandeln, sind zu Brennpunkten für mit Krypto-Diebstahl verbundene Entführungen geworden. Ob Selbstverwahrung oder nicht, die Ziele dieser Art von Verbrechen sind anfällig für Diebstahl, insbesondere wenn die Gelder schnell vollständig bewegt werden können, sei es von einer Verwahrbörse, auf die der Benutzer über sein Telefon zugreifen kann, oder von einer Selbstverwahrungseinrichtung.
Fortgeschrittene Formen von Multisig, wie multi-jurisdiktionale oder zeitlich gesperrte Multisig, erfordern, dass Benutzer reisen, idealerweise durch einen Flughafen, um andere Schlüsselunterzeichner zu erreichen, die benötigt werden, um eine gültige Bitcoin-Transaktion zu erstellen. Oder vielleicht hat der Wiederherstellungsschlüssel, der an dem Multisig beteiligt ist, die Bedingung, dass er zwei Wochen nach der Einreichung der Anfrage und der entsprechenden Transaktionsdaten nicht signiert. Das Ergebnis ist die Beseitigung des letzten zentralen Ausfallpunkts in der Bitcoin-Verwahrung: die eigene Bereitschaft des Benutzers, die Bitcoins zu senden, insbesondere unter Druck.
Während bewährte Praktiken im Falle von Wrench-Angriffen allgemein versuchen, zu vermeiden, in dieser Situation überhaupt zu landen, schützt es die Benutzer tatsächlich vor einer Vielzahl von Angriffen, indem es schwierig gemacht wird, ihre Münzen auszugeben, einschließlich Phishing-Schemata und anderer Formen von Social Engineering, die Drucktaktiken verwenden, um Benutzer dazu zu bringen, Gelder schnell zu senden.
Multisig hat auch begonnen, neuartige Formen von Bitcoin-Versicherungen zu ermöglichen, wie durch AnchorWatch demonstriert, eine Multisig-Wallet und Versicherungsgesellschaft, die Schutz vor Bitcoin-Diebstahl in BTC anbietet. Die Dienstleistungen des Unternehmens werden heute hauptsächlich Amerikanern über den Lloyd’s of London-Versicherer angeboten.
Die Nachteile von Multisig
Ein kritischer Nachteil von Multisig ist, dass der Benutzer nicht nur Zugang zu dem Schwellenwert-Schlüsselmaterial benötigt, das zum Signieren erforderlich ist, sei es zwei Hardware-Wallets wie in unserem Beispiel oder eine der Hardware-Wallets und einen Wiederherstellungsschlüssel von der Wallet-Firma. Der Benutzer muss auch eine Kopie des Multisig-Skripts oder -Templates speichern, damit er den Smart Contract und somit die gültigen Abhebebedingungen für Ausgaben wiederherstellen kann. Die meisten Multisig-Wallets speichern diese Informationen für die Kunden, aber sie senden auch eine Kopie an die Benutzer, damit sie unabhängig von der Multisig-Wallet wiederherstellen können, falls diese eines Tages offline geht.
Dieser Beitrag Coinkite’s Coldcard Bug Exposed Single-Sig Risk. Multi-Vendor Multisig Is the New Bitcoin Custody Baseline erschien zuerst in Bitcoin Magazine und wurde von Juan Galt geschrieben.
Quelle: BitcoinMagazine