Warum Phishing-E-Mails von Kryptobörsen eine andere Gefahr darstellen als gefälschte Börsen
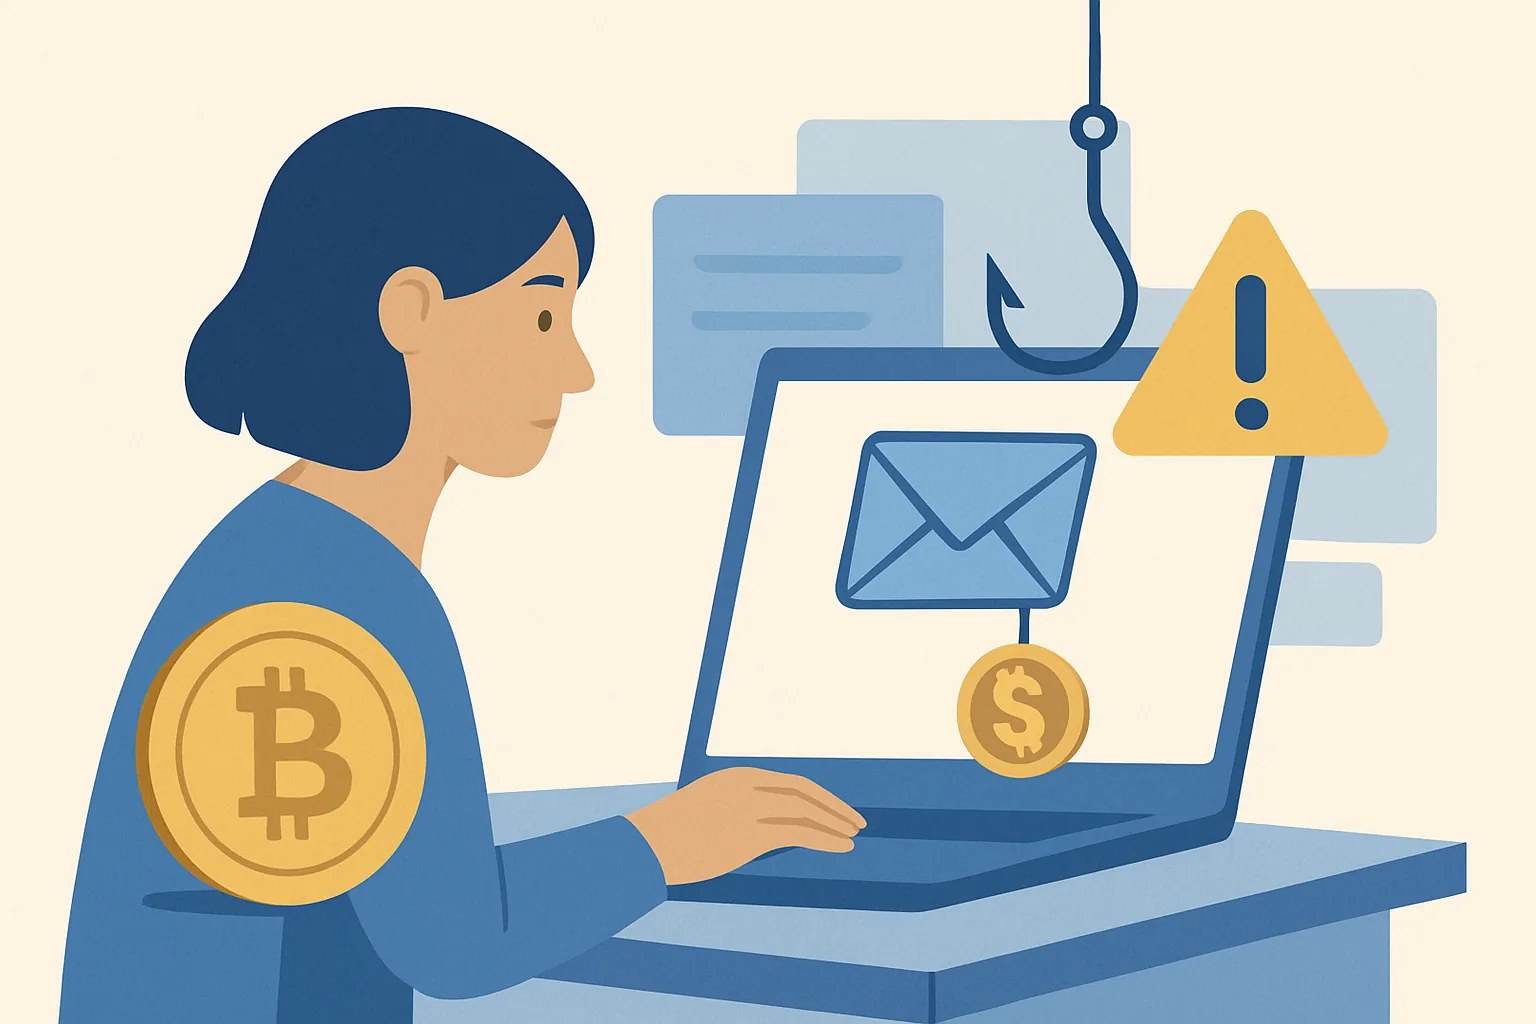
Eine gefälschte Börse versucht, die gesamte Website zu kontrollieren. Eine Phishing-E-Mail nimmt einen kürzeren Weg: Sie leiht sich den Namen einer echten Börse und verleitet dich zu einem einzigen falschen Klick. Dieser Unterschied ist wichtig, denn die Börse kann seriös sein, das Logo kann stimmen – und der Schaden beginnt trotzdem in deinem Posteingang.
Deshalb ist so erkennst du eine Phishing-E-Mail von einer Kryptobörse nicht dasselbe wie zu prüfen, ob eine Handelsplattform existiert. Eine echte Börse kann eine echte Benachrichtigung zu einer Login-Meldung, einer Passwortzurücksetzung oder einer Überprüfung einer Auszahlung senden. Eine Phishing-E-Mail ahmt dieses Verhalten nach und hofft, dass du reagierst, bevor du nachdenkst. Zwei Minuten reichen aus, um viele davon zu erkennen.
Betrugsversuche im Posteingang laufen auch schneller ab als Betrugsversuche auf Websites. Eine gefälschte Website kann offen bleiben, bis du sie schließt. Eine Phishing-E-Mail fordert dich sofort zum Handeln auf, manchmal mit nur einem Klick – genau diese Dringlichkeit ist der Trick.
Prüfe zuerst die Absenderidentität und die Routing-Details
Beginne mit der Absenderzeile, nicht mit dem Nachrichtentext. Wenn die Nachricht angeblich vom „Support“ stammt, die Adresse aber zu einer langen, zufälligen Domain gehört, ist das bereits verdächtig. Hier zählt jedes einzelne Zeichen – besonders, wenn in der Domain ein Buchstabe durch eine Zahl ersetzt oder ein überflüssiger Bindestrich eingefügt wurde.
Prüfe auch die Antwortadresse. Manche Phishing-E-Mails verwenden im Absenderfeld eine Adresse und unter „Antwort an“ eine andere, sodass deine Antwort woanders landet. Diese Abweichung ist ein klassisches Warnsignal und lässt sich in weniger als 10 Sekunden prüfen.
Prüfen Sie den vollständigen Übermittlungsweg, falls Ihre Mail-App ihn anzeigt. Nachrichten, die angeblich von einer großen Börse stammen, aber über einen privaten Maildienst oder einen ungewöhnlichen Relay-Server eingehen, verhalten sich nicht wie normale Unternehmens-E-Mails. Wenn die Absenderinfrastruktur verdächtig wirkt, ist es auch die E-Mail.
Wer aufmerksam liest, vergleicht außerdem den Anzeigenamen mit der Domain. „CoinBase Security“ mit einem kostenlosen E-Mail-Konto ist nicht CoinBase Security. Als Name kann dort alles stehen.
Achten Sie im Nachrichtentext auf Warnsignale, die speziell bei E-Mails auftreten
Phishing-E-Mails setzen gern unter Druck. „Ihr Konto wird in 24 Stunden gesperrt“ ist eine beliebte Formulierung, weil sie Ihre Gedanken auf eine einzige Aufgabe verengt: erst klicken, später prüfen. Echte Börsen verschicken zwar Warnungen, nennen Ihnen aber in der Regel eine klare Möglichkeit, sie zu überprüfen.
Allgemeine Anreden sind ein weiterer Hinweis. „Sehr geehrter Nutzer“ oder „Wertvoller Kunde“ klingt vielleicht höflich, doch echte Kontobenachrichtigungen enthalten oft einen Benutzernamen, eine teilweise angezeigte E-Mail-Adresse oder ein anderes Detail, das Ihrem Konto zugeordnet ist. Eine Nachricht, die Sie nicht namentlich ansprechen kann, ist oft gar nicht für Sie bestimmt.
Achten Sie auf die Formulierungen rund um die Verifizierung. Wenn die E-Mail Sie ohne Erklärung auffordert, Ihre Identität zu bestätigen, sich erneut zu authentifizieren oder „Ihre Wallet zu sichern“, sollten Sie sie als feindselig behandeln, bis das Gegenteil bewiesen ist. Kurze, vage Anweisungen sind billig zu verschicken und teuer zu vertrauen.
Auch die Formatierung kann den Absender verraten. Fehlerhafte Abstände, uneinheitliche Schriftarten und ungünstig platzierte Logos kommen oft genug vor, um relevant zu sein. Eine unschöne Vorlage ist noch kein Beweis, aber bei drei solchen Merkmalen sollten Sie innehalten.
Manche Phishing-E-Mails ahmen Support-Mitteilungen nach und fragen dann nach Informationen, die keine Börse per E-Mail anfordern sollte. Seed-Phrasen, vollständige Passwörter und Einmalcodes gehören in die Kategorie „Gefahr“. Das gilt auch für Nachrichten, in denen Sie aufgefordert werden, „mit dem Code zu antworten“.
Links und Anhänge überprüfen, ohne sie zu öffnen
Klicken Sie niemals einfach darauf. Bewegen Sie den Mauszeiger über jeden Link und lesen Sie die Zieladresse, bevor Sie ihn anklicken. Auf dem Desktop zeigt die Vorschauleiste normalerweise die tatsächliche URL an. Auf Mobilgeräten können Sie durch langes Drücken genug erkennen, um eine gefälschte Domain zu entlarven.
Eine täuschend ähnliche Domain ist der klassische Trick. Dabei wird möglicherweise ein „l“ durch ein „I“ ersetzt, „-secure“ angehängt oder der Markenname in die Mitte einer anderen Webadresse verschoben. Wenn der Link nicht genau zu der Website führt, unter der die Börse normalerweise erreichbar ist, ignorieren Sie ihn.
Auch bei Anhängen ist Vorsicht geboten. PDFs mit Titeln wie „Sicherheitshinweis“, „Rechnung“ oder „Kontoprüfung“ können einen falschen Eindruck von Seriosität erwecken, doch der Dateiname sagt fast nichts aus. Wenn eine E-Mail Sie dazu drängt, eine Datei zu öffnen, bevor Sie etwas unabhängig überprüft haben, behandeln Sie sie als hohes Risiko.
Selbst wenn ein Link vertrauenswürdig aussieht, sollten Sie sich noch eine Frage stellen: Gehört diese Anfrage überhaupt in eine E-Mail? Viele Börsen wickeln sensible Vorgänge in der App oder nach der Anmeldung auf der offiziellen Website ab. E-Mail ist der unsicherste Ort, um eine Sicherheitsmaßnahme einzuleiten.
Wenn Sie mehr darüber erfahren möchten, wie Nachrichten von Börsen mit dem Kontozugriff und der Aufbewahrung von Daten zusammenhängen können, lesen Sie Regeln zur Datenspeicherung und Kontoführung bei Kryptobörsen. Dieses Thema ist davon getrennt, hilft aber zu erklären, warum eine Phishing-E-Mail möglicherweise auf Daten abzielt, die Sie schon vor Monaten preisgegeben haben.
Vergleichen Sie die E-Mail mit dem üblichen Kommunikationsstil der Börse
Rufen Sie, wenn möglich, zwei oder drei ältere E-Mails derselben Börse auf. Vergleichen Sie Absender, Betreffzeile, Gestaltung, Fußzeilentext und Art der Anfrage. Echte Börsen verwenden oft wiederkehrende Muster – etwa für Anmeldebenachrichtigungen, Auszahlungsbestätigungen und Support-Mitteilungen.
Vergleichen Sie nun den Tonfall. Eine echte Mitteilung kann schlicht und etwas trocken sein. Eine Phishing-E-Mail klingt oft dramatisch. Sie kann übertrieben ausführlich sein, übermäßig warnen oder mit einem merkwürdigen emotionalen Aufhänger arbeiten, den die Börse sonst nie verwendet.
Prüfen Sie, ob die Nachricht zum Zeitpunkt Ihrer Kontoaktivitäten passt. Wenn Sie nichts Ungewöhnliches getan haben, sollten Sie einer dringenden E-Mail über eine „Anmeldung von einem neuen Gerät“ oder eine „Kontoprüfung“ besonders skeptisch begegnen. Der Kontext ist wichtiger als eine professionell gestaltete Grafik.
Auch das Support-Portal kann hilfreich sein. Gibt es bei der Börse einen Nachrichteneingang im Konto, prüfen Sie, ob dieselbe Benachrichtigung dort erscheint. Ist das nicht der Fall, sollten Sie dieser Abweichung nachgehen.
Bei Börsen mit App-Benachrichtigungen trifft der Hinweis in der App oft vor oder gleichzeitig mit der E-Mail ein. Wenn bei einer wichtigen Anfrage nur die E-Mail als Kommunikationsweg genutzt wird, fragen Sie sich, warum. Diese eine Frage entlarvt überraschend viele Phishing-E-Mails.
Bestätigen Sie die Anfrage über einen separaten offiziellen Kanal
Antworten Sie nicht auf die E-Mail. Öffnen Sie die Börse über ein Lesezeichen, dem Sie bereits vertrauen, oder verwenden Sie die App, die Sie schon zuvor installiert haben. Prüfen Sie dann dieselbe Benachrichtigung direkt in Ihrem Konto. So können Sie die Anfrage bestätigen, ohne die verdächtige Nachricht anzurühren.
Wenn in der E-Mail steht, dass deine Auszahlung blockiert wurde, vergleiche das mit dem Dashboard deines Kontos. Wenn dort steht, dass du ein Passwort zurücksetzen musst, rufe direkt die offizielle Anmeldeseite auf und beginne dort. Die Nachricht kann echt sein, aber der Weg dorthin ist trotzdem wichtig.
Der Support-Chat oder eine bekannte Support-Adresse kann helfen, aber nur, wenn du sie selbstständig aufrufst. Suchergebnisse sind kein guter Ausgangspunkt, denn eine gefälschte Support-Seite kann über der echten erscheinen. Ein gespeicherter Link ist besser als zehn neue Suchanfragen.
Wenn die Kryptobörse einen Hilfeartikel oder eine öffentliche Statusseite anbietet, nutze auch diese. Für Leser, die häufig mit Kontoänderungen zu tun haben, was sich in der Regulierung von Krypto-Börsen geändert hat zeigt, wie offizielle Kommunikation meist an Richtlinien und Compliance ausgerichtet ist, nicht an Panik.
Sende niemals Ausweisdokumente oder Codes, nur weil eine E-Mail sie verlangt. Eine echte Kryptobörse kann eine Verifizierung verlangen, doch der Weg führt normalerweise über einen sicheren Kontovorgang und nicht über die Antwortfunktion deines Posteingangs.
Was du sofort tun solltest, wenn du bereits geklickt oder geantwortet hast
Wenn du geklickt hast, handle schnell. Wenn du ein Passwort eingegeben hast, ändere es auf der echten Website der Kryptobörse und für das E-Mail-Konto, das mit diesem Konto verknüpft ist. Wenn du Passwörter wiederverwendest, kann aus einem offengelegten E-Mail-Konto schnell ein zweites gehacktes Konto werden.
Setze die Zwei-Faktor-Authentifizierung zurück, wenn du vermutest, dass die Phishing-E-Mail einen Code abgefangen oder dich auf eine gefälschte Anmeldeseite geleitet hat. Das kann bedeuten, deine Authenticator-App erneut zu verknüpfen, Backup-Codes zu erneuern und zu prüfen, ob die SMS-Wiederherstellungseinstellungen geändert wurden. Die genauen Schritte hängen von der Kryptobörse ab. Informiere dich daher über den Wiederherstellungsprozess, bevor du beginnst.
Überprüfen Sie sofort die letzten Anmeldeaktivitäten. Achten Sie auf Geräte, Standorte oder Zeitstempel, die Ihnen unbekannt sind. Ein einziger verdächtiger Login sollte als aktuelle Warnung behandelt werden, nicht als etwas, das bereits der Vergangenheit angehört.
Wenn Sie Kontodaten mitgeteilt haben, informieren Sie den Support darüber, dass Ihre Zugangsdaten möglicherweise offengelegt wurden. Nennen Sie den Zeitpunkt, den Betreff und alle Links, auf die Sie geklickt haben. Je früher der Support Bescheid weiß, desto schneller kann er riskante Aktionen wie Auszahlungen oder API-Änderungen sperren.
Wenn Sie auf eine Datei geklickt haben, scannen Sie das Gerät und prüfen Sie, ob der Anhang außerhalb des Browsers geöffnet wurde. Malware auf dem Desktop ist nicht zwangsläufig vorhanden, aber das Risiko ist höher, wenn eine E-Mail Office-Dateien, PDFs mit eingebetteten Links oder Archivdateien enthält. Ein unbedachtes Öffnen kann sich auf jedes Konto auf diesem Gerät auswirken.
Eine kurze Checkliste, bevor Sie handeln
Wenden Sie jedes Mal diese Gewohnheit aus drei Schritten an: innehalten, prüfen, bestätigen – wenn eine E-Mail von einer Kryptobörse Sie zum Anmelden, Zurücksetzen, Bestätigen oder Abheben auffordert. Halten Sie zunächst 10 Sekunden inne. Prüfen Sie dann Absender, Link und Formulierung. Bestätigen Sie die Anfrage schließlich über die offizielle App oder eine gespeicherte Lesezeichen-Seite, bevor Sie etwas unternehmen.
Stellen Sie sich diese vier Fragen der Reihe nach: Habe ich damit gerechnet? Stimmt die Absenderadresse? Ist der Link exakt? Wird dieselbe Anfrage auch in meinem Konto angezeigt? Wenn Sie eine Frage mit Nein beantworten, brechen Sie ab.
Eine kurze Regel hilft in stressigen Situationen: Handeln Sie niemals direkt aus der E-Mail heraus. Das klingt einfach, weil es einfach ist – und einfache Regeln bewähren sich unter Stress besser als ausgeklügelte.
Manche Leser mögen eine ausgedruckte Checkliste in der Nähe ihres Schreibtischs; das kann hilfreich sein. Ein handschriftlicher Hinweis „Pause–prüfen–bestätigen“ lässt sich in 5 Sekunden lesen und kann ein Konto retten.
Wenn Sie Börsen-Updates auch über Markttools verfolgen, trennen Sie gedanklich Daten und Handlungen. Zum Beispiel: wie man CryptoQuant verwendet gehört zur Analyse, nicht zur Authentifizierung, und diese Unterscheidung ist wichtig, wenn eine Phishing-E-Mail Sie in einen gefälschten Anmeldeprozess locken will.
| Signal | Was zu prüfen ist | Handlung |
|---|---|---|
| Absender | Von, Antwort-an, Schreibweise der Domain | Halten Sie inne, wenn Ihnen etwas merkwürdig vorkommt |
| Nachricht | Dringlichkeit, allgemeine Anrede, ungewöhnliche Formatierung | Vertrauen Sie nicht allein auf den Tonfall |
| Links | URL beim Darüberfahren, ähnlich aussehende Domain, Anhangstyp | Außerhalb der E-Mail bestätigen |
| Anfrage | Passwort zurücksetzen, Genehmigung, Auszahlung, Code | App oder gespeicherte Website verwenden |
Ein letzter Punkt: Wenn die E-Mail während eines tatsächlichen Kontovorgangs eintrifft, ist es immer noch am sichersten, direkt über die Börse zu überprüfen – nicht über den E-Mail-Verlauf. Diese Gewohnheit kostet nur Sekunden, kann aber viel bewirken. Der Posteingang ist nicht der richtige Ort, um mit deinen Zugangsdaten zu spielen.