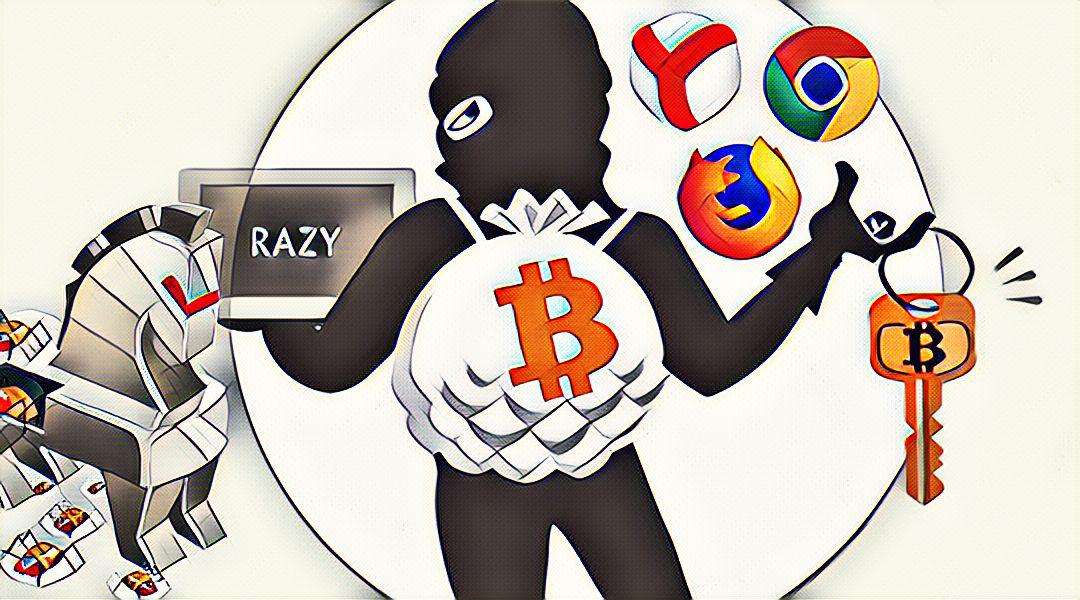
Neue bösartige Software wurde entdeckt, die in der Lage ist, über verschiedene Webbrowser-Erweiterungen zu operieren. Die Malware namens Razy tarnt sich als Browsererweiterung. Um Sicherheitsüberprüfungen zu deaktivieren, installiert sie sich selbst oder infiziert bestehende Browsererweiterungen. Die neue bösartige Software kann verschiedene Browser "angreifen", wie Google Chrome, Mozilla Firefox und Yandex.
Forscher von Kaspersky Lab haben den Virus als eine neue Form von Trojaner identifiziert, der digitale Währungen von infizierten Geräten stiehlt. Wenn ein Benutzer sein Wallet mit einem infizierten Browser öffnet, überschreibt Razy die Adressen im Wallet mit anderen, die vom Hacker kontrolliert werden. Danach kann der Versuch des Benutzers, Gelder an eine seiner "eigenen" Adressen zu übertragen, im Verlust dieser Gelder enden.
Offenbar erhalten die Angreifer auch das Passwort, das der Benutzer für das Wallet eingegeben hat, wenn er sich in das Wallet einloggt. Darüber hinaus platziert der Razy-Trojaner bösartige Werbung und Videos in infizierten Browsern und veröffentlicht betrügerische Angebote auf Telegram. Laut Forschern von Kaspersky Lab kann der Razy-Trojaner mit Hilfe von aktualisierter Antivirensoftware mit KI-Elementen zerstört werden.