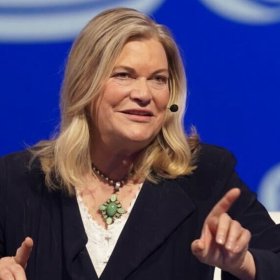
Hacker übernahmen am Mittwoch kurzzeitig das verifizierte X (Twitter) Konto von Senatorin Cynthia Lummis. Das Konto bewarb einen gefälschten Solana Meme-Coin namens $USA Token, bevor die Beiträge nach etwa fünf Minuten verschwanden.
Die Republikanerin aus Wyoming ist die hartnäckigste Befürworterin des Digital Asset Market Clarity Act im Senat, einem Gesetzesentwurf, der die Aufsicht über Krypto zwischen zwei Bundesbehörden aufteilen würde. Nur wenige Gesetzgeber posten häufiger über digitale Vermögenswerte.
Innerhalb des Lummis Krypto-Betrugs-Hacks
Die Nachricht behauptete, der Token sei "offiziell von unserem Team erstellt" worden und taggte Solana. Sie enthielt ein Bild der amerikanischen Flagge und einen Link zu pump.fun. Diese Plattform ermöglicht es jedem, in wenigen Minuten einen Solana Meme-Coin zu prägen.
Ein Screenshot, der von Bitcoin Archive aufgenommen wurde, zeigt
Folgen Sie uns auf X, um die neuesten Nachrichten in Echtzeit zu erhalten
Verifizierte politische Konten sind attraktive Ziele. Follower erwarten selten eine Token-Promotion von einem amtierenden Senator, daher haben die ersten Minuten das größte Gewicht.
Krypto-Nutzer haben das Konto innerhalb von Minuten gemeldet und die Follower gewarnt, nicht zu kaufen. Zum Zeitpunkt der Veröffentlichung hatte Lummis' Büro jedoch keine Erklärung zur Bestätigung des Vorfalls abgegeben.
Bisher wurden keine Einnahmen mit den Tokens in Verbindung gebracht. Das steht im scharfen Gegensatz zur Übernahme des X-Kontos des Robinhood-CEOs sechs Tage zuvor, bei der der Angreifer etwa 1,2 Millionen Dollar erbeutete.
Kontoübernahmen treffen weiterhin die größten Namen im Krypto-Bereich
Vlad Tenev verlor am 23. Juli die Kontrolle über sein Konto, nachdem Angreifer den Kundenservice von X sozial manipuliert hatten. Sie bewarben einen Token namens Vladhood und entzogen etwa 650 ETH.
Anfang Juli wurden die SpaceX- und Starlink-Konten genutzt, um einen Rug Pull namens SCATMAN zu pushen, der etwa 125.000 Dollar einbrachte. X (Twitter) begann im April, Beiträge zu Kryptowährungen von Erstnutzern zu sperren, um das Muster zu verlangsamen. Es hat nicht aufgehört.
Das Vorgehen ändert sich selten. Angreifer übernehmen ein verifiziertes Konto, posten einen frisch geprägten Token und löschen dann die Beweise, bevor der Eigentümer die Kontrolle zurückerlangt.
SOL wurde am Donnerstag bei etwa 73 Dollar gehandelt, was einem Rückgang von fast 1 % innerhalb von 24 Stunden und ungefähr 60 % unter dem Niveau vor einem Jahr entspricht. Der Betrugs-Token selbst hatte keine echte Liquidität.
In der Zwischenzeit kommt das Timing für Lummis ungünstig. Ihr Gesetzesentwurf kam vor der Pause ins Stocken, nachdem die Senatsführer zugestanden hatten, dass keine Zeit für eine Abstimmung im Plenum war. Wie auf das Konto zugegriffen wurde, könnte wichtiger werden als der Token jemals war.
Quelle: BeInCrypto