Bitcoin Magazin
Coldcard Bitcoin-Dieb hat wahrscheinlich einen führenden Anbieter von Blockchain-Diensten genutzt: Bericht
Nachdem gestern über 70 Millionen Dollar in Bitcoin durch einen Angriff gestohlen wurden, der eine Schwachstelle im System von Coldcard ausnutzte, wurde berichtet, dass der Dieb einen führenden Anbieter von Blockchain-Diensten um Hilfe gebeten hat.
In einem Beitrag auf X am Freitag sagte der Ingenieur des Zahlungsunternehmens Block, Clay Garrett, dass der Anbieter — dessen Namen er auf Wunsch des Dienstanbieters nicht nannte — kontaktiert wurde, nachdem festgestellt wurde, dass die Blockchain-Bewegungen mit dem "verdächtigen Workflow" des Angreifers übereinstimmten.
„Während unserer Untersuchung des Coldcard-Abflusses gestern haben wir ein ungewöhnliches Muster in den Sweeps identifiziert“, sagte Garrett.
„Dieses Muster führte uns zu einer Hypothese, die inzwischen bestätigt wurde: Der Betreiber nutzte ein kostenpflichtiges Konto bei einem bekannten Anbieter von Blockchain-Diensten, um die Quelladressen abzufragen und andere damit verbundene Aktivitäten während der Sweeps durchzuführen“, fuhr Garrett fort und fügte hinzu, dass die Behörden benachrichtigt worden seien.
Die Forschungsabteilung von Galaxy Digital schrieb ebenfalls auf X, dass der Dieb ein ungewöhnliches Muster beim Bewegen der Coins hatte.
„Das Muster zeigt uns, dass dies alles derselbe Angreifer war — es erfasst nicht den Angriff selbst, der so aussieht, als ob ein Coin-Besitzer sich entscheiden würde, Coins zu bewegen“, sagte das Unternehmen und fügte hinzu, dass Bitcoin-Nutzer ihre Gelder aus Einzelunterschriften-Coldcards in sichere Verwahrung bringen sollten.
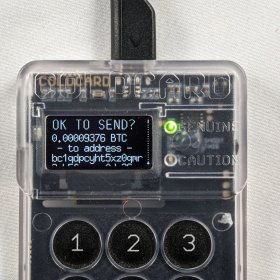
Nachdem am Donnerstag über 35 Millionen Dollar in Bitcoin aus Wallets abgezogen wurden, erklärte Coinkite, dass ein Firmware-Fehler in Coldcard Mk3-Geräten – beginnend mit Version 4.0.1 im März 2021 – dazu führte, dass die Seed-Generierung auf einen schwachen softwarebasierten Pseudorandom Number Generator zurückfiel, anstatt den hardwarebasierten echten Zufallszahlengenerator zu verwenden.
Dies ermöglichte es Angreifern, private Schlüssel für viele Single-Signature-Wallets (insbesondere solche, die ohne Würfelwürfe oder ein starkes BIP-39-Passwort erstellt wurden) vorhersehbar genug zu machen, um sie durch Brute-Force-Angriffe zu knacken.
Später am Freitag gab Coinkite zu, dass alle seine Modelle anfällig waren, nachdem es zu weiteren Diebstählen gekommen war. Bisher wurden über 70 Millionen Dollar gestohlen, und Ingenieure haben gewarnt, dass weitere Bitcoin-Adressen gefährdet sein könnten.
Das Unternehmen stellt eine Reihe von Bitcoin-Produkten her, darunter Hardware-Wallets für die kalte Speicherung.
Dieser Beitrag Coldcard Bitcoin Dieb Nutzte Wahrscheinlich Top Blockchain-Dienstanbieter: Bericht erschien zuerst in Bitcoin Magazine und wurde von Mathew Di Salvo verfasst.
Quelle: BitcoinMagazine